Dieser Satz klingt nach Sicherheit. Er beschreibt aber zunächst nur die erste Hürde. Denn die entscheidende Frage ist nicht, ob ein Konto ein Passwort hat. Sondern: Was passiert, wenn jemand anderes dieses Passwort kennt?
Im Arbeitsalltag denken wir dabei schnell an komplizierte Hackerangriffe. Doch oft beginnt das Risiko unspektakulär: mit einer täuschend echten Anmeldeseite, einem mehrfach verwendeten Kennwort oder Zugangsdaten aus einem Datenleck. Deshalb sollte der Schutz nicht beim Passwort enden.
Die Mehrfaktor-Authentifizierung ergänzt die Anmeldung um einen weiteren Nachweis, zum Beispiel über eine Authenticator-App oder einen Sicherheitsschlüssel. Ein erbeutetes Passwort allein reicht dann nicht mehr aus, um sich anzumelden. Auch das ist keine Garantie gegen jeden Angriff. Aber es ist eine zusätzliche Hürde, die im Ernstfall einen entscheidenden Unterschied machen kann.
Gerade für kleine und mittlere Unternehmen lohnt sich deshalb ein genauer Blick:
– Sind unsere E-Mail-Konten zusätzlich abgesichert?
– Gilt das auch für Cloud-Anwendungen und administrative Zugänge?
– Nutzen wir für jedes Konto ein eigenes, starkes Passwort?
– Wissen unsere Mitarbeitenden, dass sie unerwartete Anmeldeanfragen nicht einfach bestätigen dürfen?
Unser Standpunkt bei Netzdienste: IT-Sicherheit muss im Alltag funktionieren. Dazu gehören verständliche Regeln und Schutzmaßnahmen, die konsequent genutzt werden. Ein gutes Passwort bleibt wichtig. Es sollte nur nicht allein zwischen Ihrem Unternehmen und einem unbefugten Zugriff stehen.
Wie selbstverständlich ist der zweite Faktor in Ihrem Unternehmen bereits?
Ein Backup zu haben, ist gut. Sich darauf verlassen zu können, ist besser.
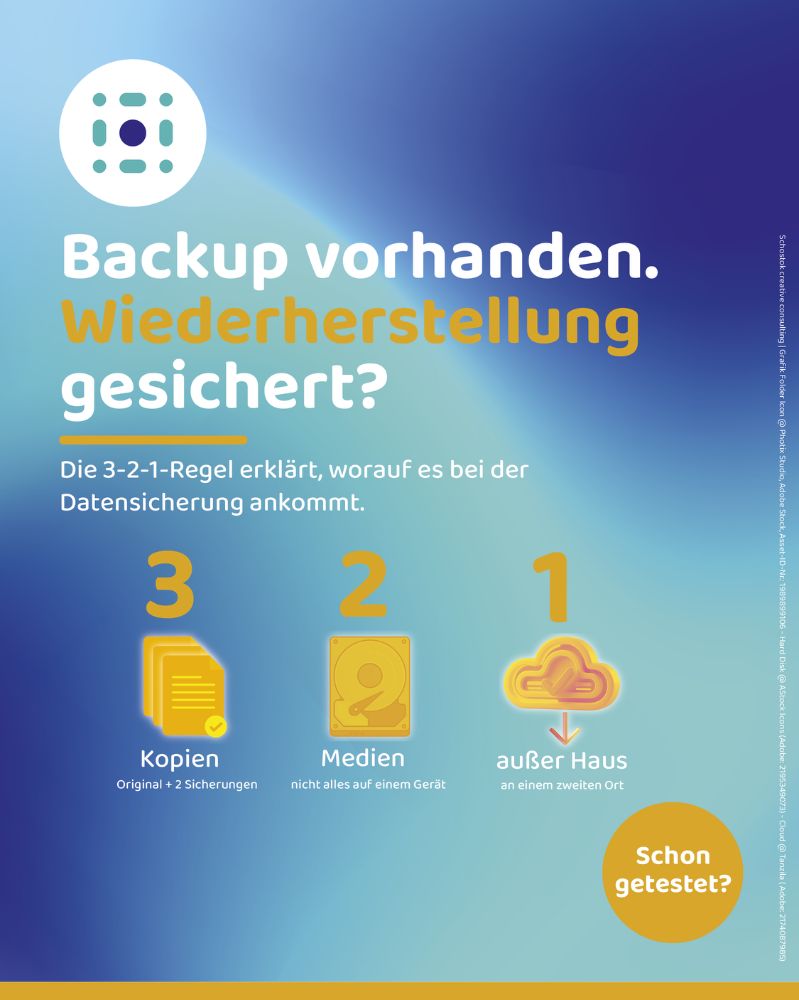
Der Unterschied steckt in einer einfachen Faustregel: 3-2-1.
👉 Speichern, falls Sie Ihre Datensicherung noch nicht geprüft haben.
Wann haben Sie Ihre Wiederherstellung zuletzt getestet?
1. Drei Kopien Ihrer Daten – das Original plus zwei Sicherungen.
2. Zwei verschiedene Medien – nicht alles auf demselben Gerät.
3. Eine Kopie außer Haus – getrennt vom Standort, z. B. an einem anderen Ort.
Bonus: Ein Backup ist erst dann eines, wenn die Wiederherstellung getestet wurde. Schon getestet?
Folgen Sie uns gerne für mehr.
Die meisten Angriffe beginnen nicht mit Technik, sondern mit einer Mail.
Wer diese sechs Warnsignale kennt, erkennt die meisten Phishing-Versuche, bevor etwas passiert. 👉
1. Dringlichkeit und Druck: „Sofort handeln, sonst …“
2. Absender stimmt nicht ganz – kleine Abweichung in der Adresse.
3. Unerwartete Anhänge oder Links.
4. Ungewöhnliche Anrede oder holprige Sprache.
5. Aufforderung, Passwörter oder Daten einzugeben.
6. Angebot, das zu gut ist, um wahr zu sein.
Im Zweifel: nicht klicken, nachfragen.
Speichern und im Team teilen. Welches Signal habt ihr zuletzt selbst gesehen? Schreibt es in die Kommentare.
Beim Datenschutz im Gesundheitswesen halten sich Halbwahrheiten hartnäckig. Genau die führen im Alltag zu Fehlern.
Fünf verbreitete Irrtümer:
1. „Wir sind zu klein, um interessant zu sein.“ Gerade kleine Praxen sind beliebte Ziele, weil die Absicherung oft schwächer ist.
2. „Die Cloud ist automatisch sicher.“ Sicher ist sie nur so weit, wie sie eingerichtet und vertraglich geregelt ist.
3. „Ein Passwort reicht.“ Für sensible Daten gehört heute mehr dazu, etwa ein zweiter Faktor.
4. „Datenschutz ist Sache der IT.“ Die meisten Pannen passieren im Alltag, nicht in der Technik.
5. „Einmal eingerichtet, ist Ruhe.“ Datenschutz ist ein laufender Prozess, kein Projekt mit Enddatum.
Welcher Irrtum begegnet Ihnen am häufigsten?
Folgen Sie uns gerne für mehr Klartext zu Datenschutz in der Praxis. (Fachliche Einordnung, keine Rechtsberatung.)
Datenpanne im Praxisbetrieb: Was in den ersten 24 Stunden zählt
Ein verlorenes Notebook. Ein Befund an die falsche E-Mail-Adresse. Ein Verschlüsselungstrojaner im Praxisnetzwerk.
Datenschutzvorfälle kündigen sich selten an. Doch die ersten Stunden entscheiden darüber, ob aus einem einzelnen Fehler ein größerer Schaden wird.
Vier Schritte für den Ernstfall: 1. Eindämmen
Betroffene Zugänge oder Systeme nach dem Notfallplan absichern bzw. isolieren. So lässt sich weiterer Datenabfluss oder Schaden begrenzen. 2. Dokumentieren
Was ist passiert? Wann wurde der Vorfall erkannt? Welche Daten könnten betroffen sein – und wie viele Personen? Den Sachverhalt von Anfang an nachvollziehbar festhalten. 3. Bewerten
Besteht ein Risiko für die Rechte und Freiheiten der betroffenen Personen? Diese Einschätzung ist entscheidend für das weitere Vorgehen. 4. Melden
Ist der Vorfall meldepflichtig, muss die Meldung grundsätzlich unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden bei der zuständigen Datenschutzaufsicht eingehen. Bei hohem Risiko kann zudem eine Information der Betroffenen erforderlich sein.
Was in der Hektik am meisten hilft: Vorbereitung.
Wer Zuständigkeiten, Kontaktwege und Dokumentationsvorlagen bereits festgelegt hat, verliert im Ernstfall keine wertvolle Zeit.
Gibt es in Ihrer Praxis einen klaren Ablauf für Datenschutzvorfälle?
Folgen Sie Netzdienste für praxisnahes Wissen zu Datenschutz und IT-Sicherheit im Gesundheitswesen.
– Fachliche Einordnung, keine Rechtsberatung. –
Um dir ein optimales Erlebnis zu bieten, verwenden wir Technologien wie Cookies, um Geräteinformationen zu speichern und/oder darauf zuzugreifen. Wenn du diesen Technologien zustimmst, können wir Daten wie das Surfverhalten oder eindeutige IDs auf dieser Website verarbeiten. Wenn du deine Zustimmung nicht erteilst oder zurückziehst, können bestimmte Merkmale und Funktionen beeinträchtigt werden.
Funktional
Immer aktiv
Die technische Speicherung oder der Zugang ist unbedingt erforderlich für den rechtmäßigen Zweck, die Nutzung eines bestimmten Dienstes zu ermöglichen, der vom Teilnehmer oder Nutzer ausdrücklich gewünscht wird, oder für den alleinigen Zweck, die Übertragung einer Nachricht über ein elektronisches Kommunikationsnetz durchzuführen.
Vorlieben
Die technische Speicherung oder der Zugriff ist für den rechtmäßigen Zweck der Speicherung von Präferenzen erforderlich, die nicht vom Abonnenten oder Benutzer angefordert wurden.
Statistiken
Die technische Speicherung oder der Zugriff, der ausschließlich zu statistischen Zwecken erfolgt.Die technische Speicherung oder der Zugriff, der ausschließlich zu anonymen statistischen Zwecken verwendet wird. Ohne eine Vorladung, die freiwillige Zustimmung deines Internetdienstanbieters oder zusätzliche Aufzeichnungen von Dritten können die zu diesem Zweck gespeicherten oder abgerufenen Informationen allein in der Regel nicht dazu verwendet werden, dich zu identifizieren.
Marketing
Die technische Speicherung oder der Zugriff ist erforderlich, um Nutzerprofile zu erstellen, um Werbung zu versenden oder um den Nutzer auf einer Website oder über mehrere Websites hinweg zu ähnlichen Marketingzwecken zu verfolgen.