
„Wir haben doch ein Passwort.“
„Wir haben doch ein Passwort.“
Dieser Satz klingt nach Sicherheit. Er beschreibt aber zunächst nur die erste Hürde. Denn die entscheidende Frage ist nicht, ob ein Konto ein Passwort hat. Sondern: Was passiert, wenn jemand anderes dieses Passwort kennt?
Im Arbeitsalltag denken wir dabei schnell an komplizierte Hackerangriffe. Doch oft beginnt das Risiko unspektakulär: mit einer täuschend echten Anmeldeseite, einem mehrfach verwendeten Kennwort oder Zugangsdaten aus einem Datenleck. Deshalb sollte der Schutz nicht beim Passwort enden.
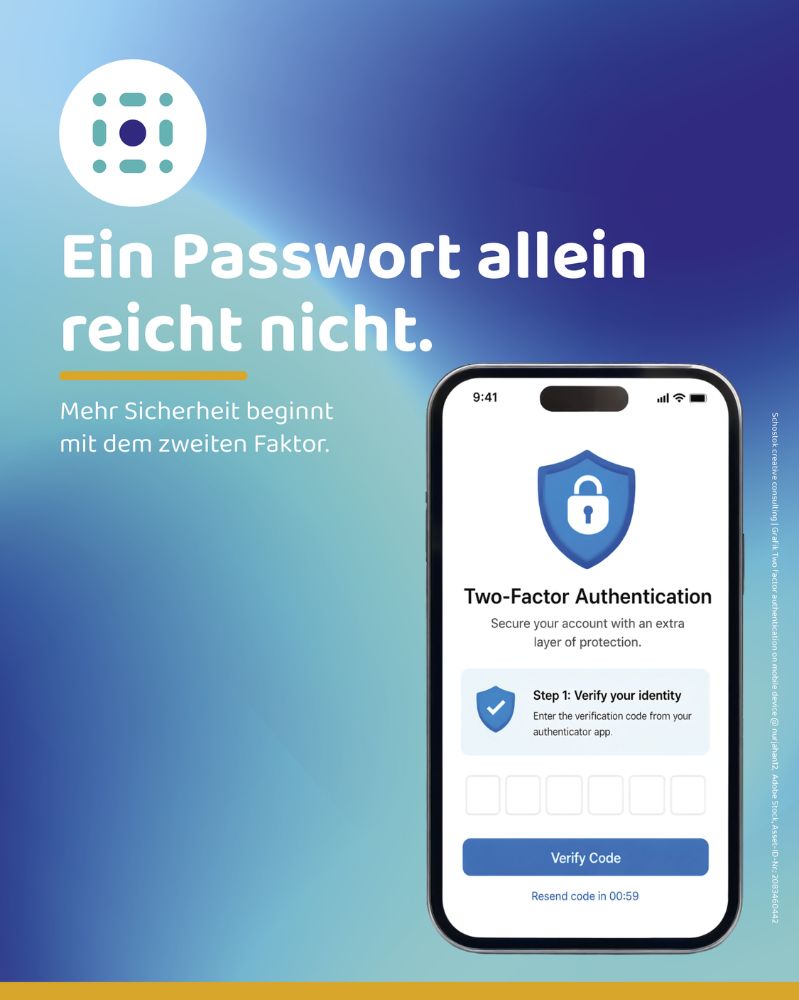
Die Mehrfaktor-Authentifizierung ergänzt die Anmeldung um einen weiteren Nachweis, zum Beispiel über eine Authenticator-App oder einen Sicherheitsschlüssel. Ein erbeutetes Passwort allein reicht dann nicht mehr aus, um sich anzumelden. Auch das ist keine Garantie gegen jeden Angriff. Aber es ist eine zusätzliche Hürde, die im Ernstfall einen entscheidenden Unterschied machen kann.
Gerade für kleine und mittlere Unternehmen lohnt sich deshalb ein genauer Blick:
– Sind unsere E-Mail-Konten zusätzlich abgesichert?
– Gilt das auch für Cloud-Anwendungen und administrative Zugänge?
– Nutzen wir für jedes Konto ein eigenes, starkes Passwort?
– Wissen unsere Mitarbeitenden, dass sie unerwartete Anmeldeanfragen nicht einfach bestätigen dürfen?
Unser Standpunkt bei Netzdienste: IT-Sicherheit muss im Alltag funktionieren. Dazu gehören verständliche Regeln und Schutzmaßnahmen, die konsequent genutzt werden. Ein gutes Passwort bleibt wichtig. Es sollte nur nicht allein zwischen Ihrem Unternehmen und einem unbefugten Zugriff stehen.
Wie selbstverständlich ist der zweite Faktor in Ihrem Unternehmen bereits?
#ITSicherheit #Cybersicherheit #Mittelstand #Informationssicherheit #Netzdienste
Ursprünglich veröffentlicht auf LinkedIn.