Beim Datenschutz im Gesundheitswesen halten sich Halbwahrheiten hartnäckig. Genau die führen im Alltag zu Fehlern.
Fünf verbreitete Irrtümer:
1. „Wir sind zu klein, um interessant zu sein.“ Gerade kleine Praxen sind beliebte Ziele, weil die Absicherung oft schwächer ist.
2. „Die Cloud ist automatisch sicher.“ Sicher ist sie nur so weit, wie sie eingerichtet und vertraglich geregelt ist.
3. „Ein Passwort reicht.“ Für sensible Daten gehört heute mehr dazu, etwa ein zweiter Faktor.
4. „Datenschutz ist Sache der IT.“ Die meisten Pannen passieren im Alltag, nicht in der Technik.
5. „Einmal eingerichtet, ist Ruhe.“ Datenschutz ist ein laufender Prozess, kein Projekt mit Enddatum.
Welcher Irrtum begegnet Ihnen am häufigsten?
Folgen Sie uns gerne für mehr Klartext zu Datenschutz in der Praxis. (Fachliche Einordnung, keine Rechtsberatung.)
Datenpanne im Praxisbetrieb: Was in den ersten 24 Stunden zählt
Ein verlorenes Notebook. Ein Befund an die falsche E-Mail-Adresse. Ein Verschlüsselungstrojaner im Praxisnetzwerk.
Datenschutzvorfälle kündigen sich selten an. Doch die ersten Stunden entscheiden darüber, ob aus einem einzelnen Fehler ein größerer Schaden wird.
Vier Schritte für den Ernstfall: 1. Eindämmen
Betroffene Zugänge oder Systeme nach dem Notfallplan absichern bzw. isolieren. So lässt sich weiterer Datenabfluss oder Schaden begrenzen. 2. Dokumentieren
Was ist passiert? Wann wurde der Vorfall erkannt? Welche Daten könnten betroffen sein – und wie viele Personen? Den Sachverhalt von Anfang an nachvollziehbar festhalten. 3. Bewerten
Besteht ein Risiko für die Rechte und Freiheiten der betroffenen Personen? Diese Einschätzung ist entscheidend für das weitere Vorgehen. 4. Melden
Ist der Vorfall meldepflichtig, muss die Meldung grundsätzlich unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden bei der zuständigen Datenschutzaufsicht eingehen. Bei hohem Risiko kann zudem eine Information der Betroffenen erforderlich sein.
Was in der Hektik am meisten hilft: Vorbereitung.
Wer Zuständigkeiten, Kontaktwege und Dokumentationsvorlagen bereits festgelegt hat, verliert im Ernstfall keine wertvolle Zeit.
Gibt es in Ihrer Praxis einen klaren Ablauf für Datenschutzvorfälle?
Folgen Sie Netzdienste für praxisnahes Wissen zu Datenschutz und IT-Sicherheit im Gesundheitswesen.
– Fachliche Einordnung, keine Rechtsberatung. –
Eine kurze Mail mit dem Befund an die Kollegin. Schnell gemacht. Im Gesundheitswesen kann genau das zum Problem werden.
Patientendaten sind besonders schützenswert. Entscheidend ist nicht die Geschwindigkeit, sondern der passende Übertragungsweg.
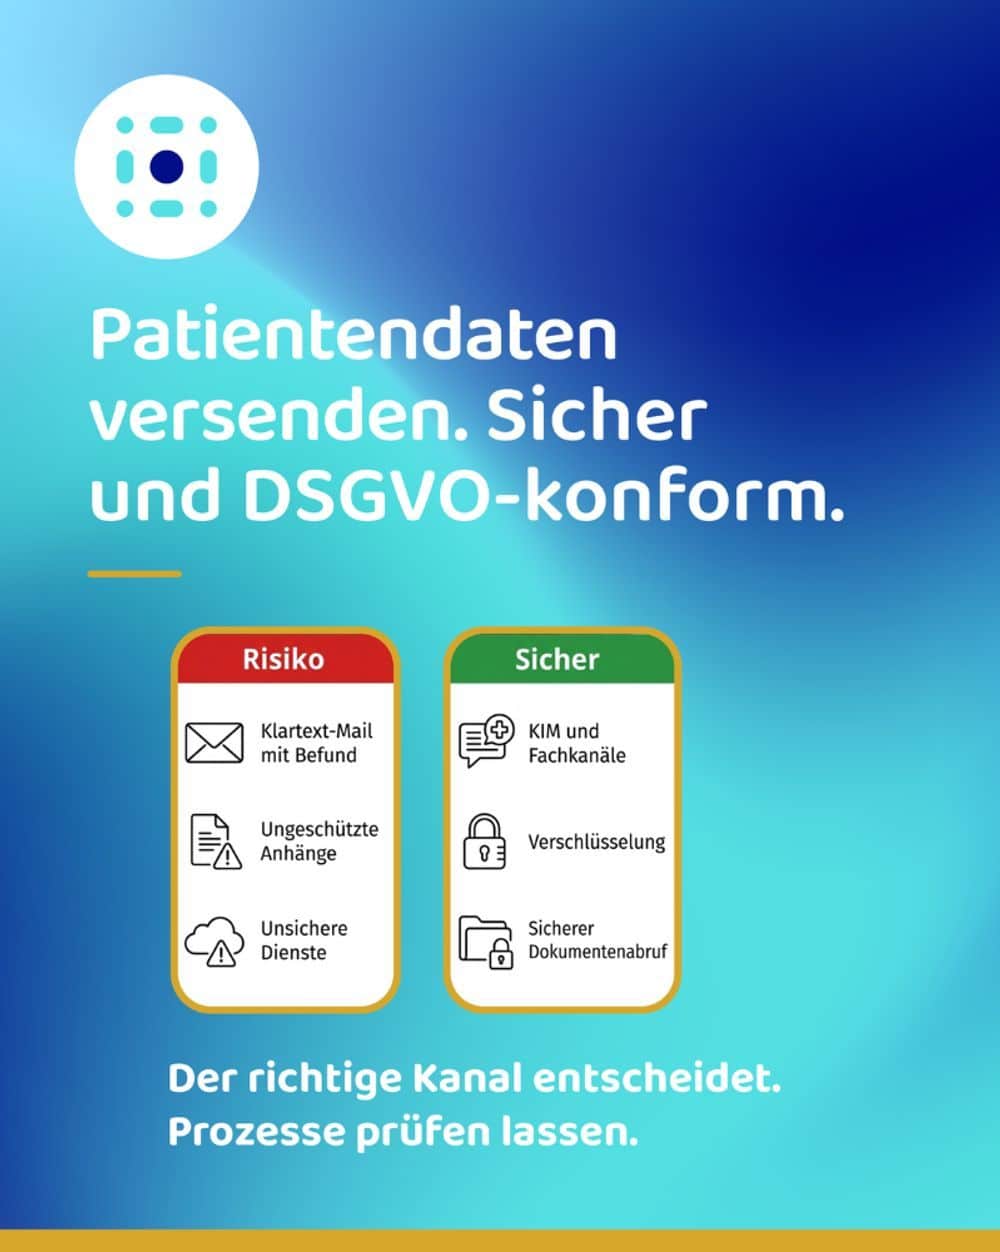
Was häufig schiefläuft
– Unverschlüsselte E-Mails mit Namen und Diagnose im Klartext.
– Sensible Anhänge an externe Adressen ohne gesicherte Übertragung.
– Versand über Dienste, bei denen ein Zugriff durch Anbieter nicht ausgeschlossen ist.
Was funktioniert und Vertrauen schafft
– KIM und andere gesicherte Fachkanäle für die Kommunikation zwischen Leistungserbringern.
– Ende-zu-Ende- oder Transportverschlüsselung für klar definierte Empfänger.
– Sichere Portale, in denen Dokumente abgerufen werden, statt sie ungeschützt zu versenden.
Ein einfaches Praxisbeispiel
Statt Befund per E-Mail: Upload in ein geschütztes Portal, Zugriff für die Kollegin, Protokoll inklusive. Schnell, nachvollziehbar, compliant.
Der Kern bleibt gleich
Klar entscheiden, wer welche Daten wie erhält. Und das sauber dokumentieren.
Unsicher, ob Ihre aktuellen Prozesse sauber sind? Schreiben Sie uns. Wir schauen gemeinsam auf Ihre Abläufe.
Wir nehmen hier eine fachliche Einordnung vor, keine Rechtsberatung. Im Einzelfall bitte rechtlich prüfen lassen.
Klingt beruhigend, beantwortet aber oft nicht die wichtigste Frage. Denn „Cloud“ sagt zunächst nur: Die Daten liegen auf den Servern von jemand anderem. Entscheidend ist, wo diese Daten liegen, welchem Recht der Anbieter unterliegt und wer technisch darauf zugreifen kann. Bei Mandanten- und Patientendaten ist das keine Detailfrage, sondern eine Frage von Verantwortung.
Im Karussell zeigen wir drei einfache Prüfsteine, mit denen sich das Thema klarer einordnen lässt.
Um dir ein optimales Erlebnis zu bieten, verwenden wir Technologien wie Cookies, um Geräteinformationen zu speichern und/oder darauf zuzugreifen. Wenn du diesen Technologien zustimmst, können wir Daten wie das Surfverhalten oder eindeutige IDs auf dieser Website verarbeiten. Wenn du deine Zustimmung nicht erteilst oder zurückziehst, können bestimmte Merkmale und Funktionen beeinträchtigt werden.
Funktional
Immer aktiv
Die technische Speicherung oder der Zugang ist unbedingt erforderlich für den rechtmäßigen Zweck, die Nutzung eines bestimmten Dienstes zu ermöglichen, der vom Teilnehmer oder Nutzer ausdrücklich gewünscht wird, oder für den alleinigen Zweck, die Übertragung einer Nachricht über ein elektronisches Kommunikationsnetz durchzuführen.
Vorlieben
Die technische Speicherung oder der Zugriff ist für den rechtmäßigen Zweck der Speicherung von Präferenzen erforderlich, die nicht vom Abonnenten oder Benutzer angefordert wurden.
Statistiken
Die technische Speicherung oder der Zugriff, der ausschließlich zu statistischen Zwecken erfolgt.Die technische Speicherung oder der Zugriff, der ausschließlich zu anonymen statistischen Zwecken verwendet wird. Ohne eine Vorladung, die freiwillige Zustimmung deines Internetdienstanbieters oder zusätzliche Aufzeichnungen von Dritten können die zu diesem Zweck gespeicherten oder abgerufenen Informationen allein in der Regel nicht dazu verwendet werden, dich zu identifizieren.
Marketing
Die technische Speicherung oder der Zugriff ist erforderlich, um Nutzerprofile zu erstellen, um Werbung zu versenden oder um den Nutzer auf einer Website oder über mehrere Websites hinweg zu ähnlichen Marketingzwecken zu verfolgen.